- Les importations et exportations au port de Qingdao dépassent 2 369,9 milliards de yuans sur les dix premiers mois ; la modernisation intelligente du port attire l’attentionNov 22, 2026Voir les détails
- La valeur des exportations du commerce électronique transfrontalier de Ningbo a progressé de 94,87 % sur un an, ouvrant une nouvelle voie de croissance de plusieurs milliardsNov 22, 2026Voir les détails
- Lors de la première semaine du 11.11 à l’international sur AliExpress, les ventes des marques ont progressé de près de 50 % et le GMV aux États-Unis de 70 %.Nov 21, 2026Voir les détails
- Le ministère du Commerce publie les données sur le développement du commerce électronique de janvier à octobre 2026 ; les importations transfrontalières affichent de bons résultatsNov 21, 2026Voir les détails
- Faibles commandes lors du premier jour du Black Friday sur Amazon ; la NRF prévoit 4,2 millions de participants en moinsNov 21, 2026Voir les détails
- 21st Century Business Herald : l’IA et la CTV, moteurs clés de la croissance du marketing numérique à l’internationalNov 18, 2026Voir les détails
跨境商城系统服务如何评估支付接口兼容性
评估跨境商城系统服务的支付接口兼容性,不能只看服务商列出的支付品牌。对技术团队而言,真正需要验证的是:目标市场的买家能否顺利付款,订单与资金状态能否一致,以及退款、对账和接口升级是否可控。选型时应把支付方式覆盖、接口规范、安全责任和扩展能力放进同一轮测试。
先确认业务能否接入,再讨论技术对接
支付接口在技术上可调用,不等于商户一定能开通。收单机构通常会依据商户注册地、经营品类、交易地区和风险审核结果决定是否提供服务。因此,测试前应让商城服务商与支付服务商共同确认以下边界:
- 商户主体:使用哪一国家或地区的公司签约,是否需要当地银行账户或其他开户材料。
- 买家覆盖:目标国家支持哪些银行卡和本地支付方式,移动端是否需要跳转至银行或支付应用。
- 币种与结算:展示币种、交易币种和结算币种是否一致;汇率转换由谁执行,相关费用如何列示。
- 业务限制:是否支持预授权、部分退款、分期或订阅;特殊商品和销售模式是否需要额外审核。
例如,欧洲站点即使已接入银行卡支付,也不能据此认定所有目标国家的本地支付方式均可用。建议按“国家或地区、支付方式、交易币种、商户主体”建立矩阵,并以支付服务商的实际开通结果为准。
跨境商城系统服务的接口兼容性,看完整交易链路
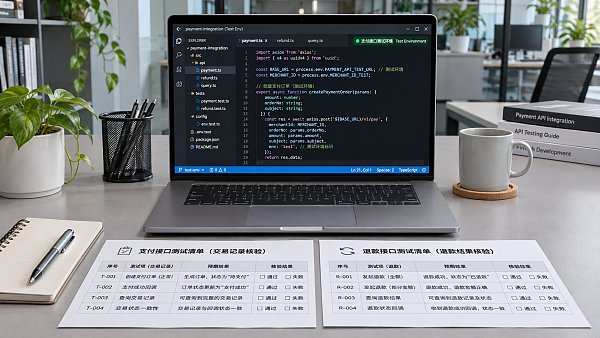
要求供应商提供接口文档、测试环境、事件清单和接入示例,再由评估人员沿订单生命周期逐项核验。一个支付按钮能跳转,只证明前端入口可用,不能证明后台状态可靠。
重点追问异步通知和异常恢复
支付通知可能延迟、重复到达或暂时投递失败。商城后台应能验证通知来源与签名,按交易标识去重,并在必要时通过支付服务商接口查询状态;不能仅凭买家返回成功页面就发货。以 Stripe 的官方文档为例,其明确建议验证 Webhook 签名,并提示事件可能重复或不按顺序到达(来源:Stripe,https://docs.stripe.com/webhooks)。
测试时可模拟通知重复、请求超时、支付成功但页面关闭、退款后通知延迟等情况。观察库存、订单状态和退款记录是否一致,以及人工介入后能否安全补偿。幂等键、重试策略与超时设置应查看所选支付服务商的具体规范,不能假设不同接口完全相同。
安全与合规:划清商城和支付服务商的责任
先弄清银行卡数据经过哪里:如果采用支付服务商托管的收银页面,敏感卡数据的处理路径通常与商户自建收银表单不同,但这不意味着商户自动免除 PCI DSS 责任。适用范围和验证方式应由商户结合实际集成方式,与收单机构或合格评估机构确认(来源:PCI Security Standards Council,https://www.pcisecuritystandards.org/)。
- 检查密钥管理:确认密钥保存在服务端受控环境,支持权限隔离、轮换和泄露后的停用;日志不得记录完整敏感支付信息。
- 检查传输与回调:确认接口使用加密传输,服务端验证通知签名,并限制后台支付配置的访问权限。
- 验证身份认证:面向欧洲经济区相关交易,应确认支付方案如何处理强客户认证及适用例外;是否需要认证取决于交易和监管规则(来源:欧洲银行管理局,https://www.eba.europa.eu/)。
- 确认数据责任:梳理订单、支付及个人数据的存储地点、访问方和跨境传输安排,并由合规人员结合适用法律审查。
用验收结果,而不是接口数量做选型
- 索取可核验材料:让候选服务商提供当前支持的支付方式清单、适用地区、接口版本、测试账号和已知限制;确认“支持”是现成插件、定制开发,还是仅能通过第三方间接接入。
- 完成端到端测试:覆盖成功、拒付、取消、超时、重复通知和部分退款。沙箱用于验证流程,但正式开通后的可用方式与风控表现仍需在获批范围内确认。
- 检查运维交接:明确故障由商城方还是支付方排查,是否提供交易日志、告警、重试记录和工单升级路径;核实接口版本变更由谁跟进。
- 写入验收边界:将目标地区、支付方式、退款能力、对账字段、异常处理及责任分工写入合同或验收清单,并约定未通过时的整改方式。
如果未来计划增加支付服务商,还应核实支付模块是否允许替换或并存、订单是否保存独立于支付渠道的交易标识,以及历史退款和对账数据能否导出。避免前期接入方便,后期却因字段绑定或数据无法迁移而被动。
常见选型问题
服务商说“支持某支付品牌”,还要测什么?
要核实商户主体能否获批、目标国家和币种是否可用,以及实际支持的退款、通知和对账能力。品牌名称相同,不代表所有地区和接入方案的功能相同。
沙箱支付成功,就可以上线吗?
不能仅凭沙箱结果上线。还需完成正式账户审核、安全配置、通知地址和密钥核对,并按支付服务商允许的方式验证正式环境;同时准备失败告警和人工处理预案。
Articles connexes
 跨境商城系统服务如何评估支付接口兼容性
 如何判断SaaS建站系统是否对SEO友好
 Comment évaluer les capacités d’intégration des paiements des services de développement de boutiques en ligne B2C ?
Produits connexes
 Système SaaS de création de sites web et de marketing intelligent YiyingbaoSystème SaaS de création de sites web et de marketing intelligent Yiyingbao, création de sites sans code pilotée par l’IA, mise en place rapide d’un site web multilingue indépendant pour le commerce international en 10 minutes, accélération par des serveurs répartis dans le monde entier, optimisation SEO intelligente par l’IA, pour aider les entreprises à se connecter efficacement aux marchés mondiaux. L’intégration parfaite de la technologie et de la simplicité d’utilisation rend la création de sites web pour le commerce international extrêmement simple.
 Services d’optimisation du système à double moteur AI+SEOLe système d’optimisation à double moteur AI+SEO de 易营宝 s’appuie sur l’exploration intelligente de mots-clés par l’IA, la génération de contenu et une optimisation technique complète afin d’aider les entreprises de commerce extérieur à obtenir un trafic organique de haute qualité et à améliorer considérablement leur classement dans les moteurs de recherche ainsi que leur taux de conversion.
 Système de marketing publicitaire intelligent AI+SEMAI+SEM propulse une création publicitaire intelligente, permettant un marketing publicitaire précis sur toute la chaîne. Le système génère automatiquement des rapports hebdomadaires/mensuels, l'IA recommande des mots-clés et des pays de diffusion, surveille en temps réel les indicateurs clés et fournit des alertes intelligentes, lance en un clic des solutions de diffusion à haut taux de conversion, aidant à acquérir rapidement des clients et à améliorer le ROI.
 Système de marketing sur les réseaux sociaux AI+SNSSystème de marketing intelligent Yingyingbao AI+SNS pour les réseaux sociaux - Capture sociale précise pour l'ère des réseaux sociaux. Prend en charge la synchronisation du contenu en un clic sur les principales plateformes, notamment Facebook et LinkedIn. La réécriture des publications alimentée par l'IA améliore la localisation. Un service client intelligent disponible 24 h/24, 7 j/7 et l'analyse du profil des utilisateurs permettent aux entreprises de se développer efficacement sur les marchés mondiaux.
 Solutions marketing publicitaire IA+SEMLes solutions publicitaires SEM basées sur l'IA exploitent l'intelligence artificielle pour améliorer considérablement la gestion des campagnes SEM. Grâce à l'IA, elles génèrent des rapports hebdomadaires et mensuels qui présentent les données des comptes sous plusieurs angles, permettant ainsi une supervision complète des performances et des tendances publicitaires. L'IA fournit des recommandations précises sur les mots-clés et les pays cibles, rédige de manière intelligente des textes publicitaires à fort taux de conversion et lance des campagnes efficaces en un seul clic, accélérant ainsi l'acquisition de clients pour les entreprises. Parallèlement, le système surveille les indicateurs clés en temps réel, identifie intelligemment les fluctuations anormales et émet des alertes en temps opportun, garantissant ainsi des performances publicitaires stables et des rendements élevés.
 AI+SEO营销解决方案易营宝AI+SEO营销解决方案,通过AI批量写作、智能生成TDK、精准关键词扩词等功能,全面优化网站SEO效果,提升流量与转化率。助力企业构建高效智能网站新生态。
 Services de noms de domaineEasy Marketing propose des services professionnels de noms de domaine, comprenant la recherche intelligente, l'enregistrement en un clic, la protection de marque et la gestion complète du cycle de vie, aidant les entreprises à construire une image de marque numérique.
 EasySell B2C Place de Marché Transfrontalière, Site Indépendant易营宝B2C跨境商城独立站是由易营宝信息科技(北京)有限公司自主研发的智能建站与跨境电商一体化解决方案。系统专为中小型及大型出口企业打造,集“建站、运营、营销、投放、转化”于一体,帮助企业快速打造跨境电商独立站,实现品牌出海与全球销售增长。
平台支持多语言、多币种、多渠道营销,内置AI智能翻译与SEO优化系统,适配东南亚、欧美、拉美、中东等主流市场,助力中国制造企业高效布局国际电商版图。 B2B2C双模式独立站解决方案易营宝推出的B2B2C双模式独立站解决方案,专为同时开展批发与零售业务的企业打造。平台支持商品价格展示、商品多规格管理、购物车与购物车弹窗、购物车总价计算,以及统一批量询价等功能,帮助企业以更高效、更直观的方式触达B端与C端客户。通过云建站、大数据分析与广告智能投放体系,助力企业打破渠道壁垒,实现国内外市场拓展与品牌价值提升。