- El Ministerio de Comercio responde a la imposición acumulada de tasas e impuestos de la UE a las importaciones de bajo valor06-11-2026Ver detalles
- La Conferencia Mundial de Internet de 2026 publica dos informes sobre el desarrollo de Internet05-11-2026Ver detalles
- Los ingresos de las empresas de Internet por encima del tamaño designado alcanzaron los 1,716 billones de yuanes en los tres primeros trimestres; los beneficios aumentaron un 17,6 %05-11-2026Ver detalles
- Los ingresos y el volumen de transacciones de Shopify en el tercer trimestre no alcanzaron las expectativas; sus acciones cayeron con fuerza antes de la apertura del mercado04-11-2026Ver detalles
- Disminuye el tráfico de los vendedores de Temu y cambia la distribución del tráfico en la plataforma04-11-2026Ver detalles
- Los reguladores del Reino Unido exigen que las tiendas en línea indiquen el precio total, incluidos los gastos de envío obligatorios04-11-2026Ver detalles
Alemania TÜV acelera la revisión de certificación para la creación de sitios web con IA
A partir del 1 de octubre de 2026, la nueva certificación de seguridad de sitios web con IA de TÜV Rheinland Alemania iniciará oficialmente su primera fase de recepción de solicitudes. Entre los nuevos requisitos se incluye la «auditoría de confiabilidad del contenido generado», lo que significa que los sitios independientes de comercio exterior que soliciten la certificación correspondiente no solo deberán prestar atención a la seguridad del sitio web en sí, sino también incorporar la trazabilidad del contenido generado por LLM en la preparación para la certificación. Para las empresas de comercio exterior que dependen de sitios independientes para captar clientes, mostrar información de productos y facilitar la comunicación de compras en el extranjero, así como para los proveedores de servicios de creación de sitios web, las instituciones de servicios de certificación y las partes compradoras, esto ya no es una simple actualización técnica, sino una señal clara de que la ruta de auditoría de certificación se extiende hacia la auditoría de contenido y la verificabilidad en adquisiciones.
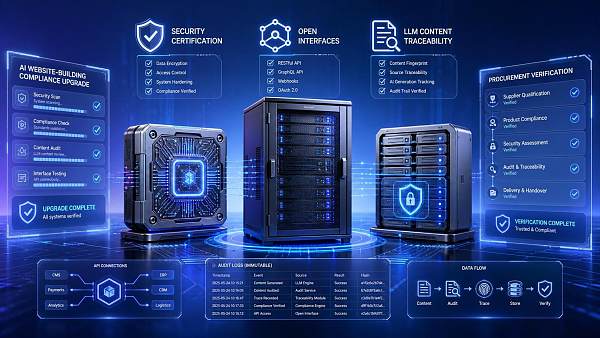
¿Cuáles son los cambios determinados en los nuevos requisitos de certificación?
La información confirmada muestra que TÜV Rheinland Alemania publicó el 14 de julio de 2026 la nueva versión de la «AI-Driven Website Security Certification V3.2».
Esta versión añade la «auditoría de confiabilidad del contenido generado» como requisito obligatorio, aplicable a sitios independientes de comercio exterior que solicitan la certificación de sitios web con IA de TÜV.
Según los requisitos revelados en el resumen, los sitios web pertinentes deberán incorporar un módulo de registro de auditoría de salida de LLM verificable, y el contenido registrado incluirá Prompt, versión del modelo y marcas de revisión de hechos.
Al mismo tiempo, los sitios web relacionados también deberán abrir una API para que los compradores puedan recuperar la información de auditoría anterior.
La primera ventana de certificación se abrirá el 1 de octubre de 2026 y dará prioridad a las solicitudes de empresas de fabricación inteligente de China.
La auditoría de certificación está pasando de la seguridad del sitio web a la verificabilidad del contenido
Impacto directo en la operación de sitios independientes orientados a la exportación
Desde la perspectiva del negocio, este cambio afecta primero a las empresas exportadoras que utilizan el sitio independiente como escaparate de productos, recepción de consultas y punto de contacto con clientes. La razón es que los requisitos de certificación ya han abordado claramente la huella y la capacidad de verificación del contenido generado por LLM; cuando las empresas usan IA para generar descripciones de productos, escenarios de aplicación, especificaciones o textos de marketing dentro del sitio, en adelante quizá deban considerar de forma sincronizada si esos contenidos pueden ser auditados, si pueden ser proporcionados a la parte compradora y si los registros relacionados están completos.
En análisis, la empresa debe prestar atención principalmente no a «si se usó IA», sino a «si, después de usar IA, existen registros verificables». Esto afectará la configuración del sitio web, el flujo de publicación de contenidos, la preparación conforme de la información mostrada externamente y la organización de materiales al solicitar la certificación.
Presión para proveedores de creación de sitios web e integradores tecnológicos
Para los proveedores que ofrecen creación de sitios con IA, alojamiento de sitios, generación de contenidos o desarrollo de interfaces, el impacto se concentra principalmente en la arquitectura del sistema y en la entrega de funciones. Dado que este requisito obligatorio ya ha indicado que deben conservarse Prompt, versión del modelo y marcas de revisión de hechos, y que también exige abrir una API, esto significa que los servicios relacionados no solo implican optimización de la presentación frontal, sino también mecanismos de registro en el backend, gestión de registros de llamadas y capacidades de interfaz externa.
Observando la situación, los proveedores de servicios deberán prestar atención a si la capacidad de adaptación a la certificación se convertirá en parte del estándar de entrega, si los proyectos de los clientes necesitarán módulos complementarios de registro de auditoría y si los documentos de entrega requerirán añadir explicaciones técnicas relacionadas con la auditoría de contenido LLM.
Cambios en la fase de proveedores de compra y servicios de apoyo a la certificación
La razón por la que la parte compradora se verá afectada es que la nueva versión establece claramente que la información de auditoría puede recuperarse a través de la API abierta al comprador. En términos del proceso de compra, esto significa que en el futuro, al revisar el contenido del sitio independiente, la parte compradora podría no depender únicamente de la propia presentación de la página, sino también prestar atención a los registros de origen del contenido, la información de la versión del modelo y las marcas de revisión de hechos.
Las instituciones de servicios de certificación, apoyo en pruebas y consultoría de cumplimiento relacionadas también deben tener presente que el foco de la auditoría está extendiéndose hacia «si el contenido del sitio web es trazable». Para estos eslabones, el trabajo posterior puede incluir autoevaluación previa a la certificación, preparación de materiales de interfaz, organización de explicaciones técnicas y apoyo a consultas y respuestas de la parte compradora.
Qué asuntos prácticos necesitan más atención por parte de las empresas ahora
Confirmar primero qué contenidos del sitio implican generación con LLM
Desde una perspectiva operativa, lo primero que debe aclararse es qué secciones, páginas o procesos de actualización del sitio independiente de la empresa ya utilizan contenido generado por LLM. Dado que este requisito obligatorio no se queda en el plano conceptual, sino que apunta directamente a la conservación de registros de salida y a la capacidad de verificación, si la propia empresa no tiene claro su cadena de generación de contenido, la preparación para la certificación y las respuestas a las consultas de compra pueden volverse pasivas.
Prestar atención a si los campos de registro y las capacidades de interfaz cumplen la vía de auditoría
Lo que ahora merece más atención es que el resumen ya menciona claramente la necesidad de registrar Prompt, versión del modelo y marcas de revisión de hechos, además de abrir una API al comprador. Al preparar la certificación o al elegir servicios de creación de sitios web, la empresa debería verificar si el sistema existente cuenta con capacidad para conservar los campos correspondientes, si los registros se pueden recuperar y si la capa de interfaz puede admitir la posterior verificación. La información de entrada no proporciona más detalles de ejecución, por lo que la forma concreta de presentar estos requisitos aún debe seguir observándose.
La preparación para la certificación podría adelantarse al proceso de gestión de contenidos
En análisis, este cambio puede hacer que la preparación para la certificación ya no se limite al nodo de solicitud, sino que deba trasladarse al proceso diario de gestión de contenidos. En particular, las empresas que actualizan continuamente materiales de producto, explicaciones técnicas, páginas de casos o páginas multilingües necesitan prestar más atención a si el contenido generado se sincroniza con registros trazables. De lo contrario, podrían surgir problemas de conexión entre el ritmo de publicación del sitio, el archivo de materiales y la solicitud de certificación.
La ventana de recepción prioritaria trae exigencias de planificación temporal
La información confirmada indica que la primera ventana de certificación se abrirá el 1 de octubre de 2026 y dará prioridad a las solicitudes de empresas de fabricación inteligente de China. Para las empresas relacionadas, esto se parece más a un recordatorio claro de tiempo: si se planifica solicitar este tipo de certificación, será necesario evaluar con antelación si la remodelación del sitio, la configuración de la interfaz, la preparación de materiales y los ajustes de procesos internos pueden completarse a tiempo. Sin embargo, la información de entrada no explica el ciclo de auditoría, las reglas de estándar o de programación, por lo que en esta etapa aún no conviene interpretar el calendario de recepción como una promesa definitiva de resultado de certificación.
Esto se parece más a una señal de ejecución que a una simple actualización conceptual
Desde el punto de vista del sector, lo valioso de esta noticia no reside en la mera expresión «creación de sitios con IA», sino en que los requisitos de certificación ya han incluido la auditoría de confiabilidad del contenido generado como elemento obligatorio y han incorporado la capacidad de recuperación por parte del comprador en el diseño del mecanismo. Observándolo, esto se acerca más a un cambio visible en la vía de ejecución de la certificación que a una postura que permanezca en el nivel de discusión de principios.
Al mismo tiempo, también es necesario mantener prudencia. Dado que la información conocida actualmente se concentra en la actualización de la versión, el contenido obligatorio, los campos de registro, los requisitos de API y el momento de la ventana de recepción, la profundidad específica de la auditoría, el método de muestreo, la frecuencia real de llamadas por parte de los compradores y el costo de implementación para distintas empresas no se proporcionan en la entrada. Es más apropiado entenderlo así: la dirección de las reglas ya está clara, pero los detalles de ejecución, la respuesta del mercado y el efecto de implementación empresarial aún deben seguir observándose.
Para los sitios independientes de comercio exterior, la frontera de cumplimiento se está desplazando hacia adelante
En conjunto, la señal central que libera esta actualización de TÜV Rheinland Alemania es que el foco de la certificación de sitios con IA está pasando de la tradicional capacidad de seguridad del sitio web a la trazabilidad, verificabilidad y recuperabilidad del contenido generado. Para las empresas relacionadas con sitios independientes de comercio exterior, esto no es una discusión abstracta sobre tendencias técnicas, sino un cambio práctico directamente vinculado a la solicitud de certificación, la comunicación con compras y la entrega del sitio.
Por lo tanto, en este momento resulta más apropiado entender esta noticia como una dinámica de reglas que ya ha mostrado un punto temporal claro y una dirección de auditoría. Si se formarán requisitos de compra más amplios, requisitos de apoyo a la certificación o estándares de entrega de proyectos, todavía será necesario seguir juzgándolo a partir de la vía de ejecución posterior, los cambios en los documentos de licitación y la retroalimentación continua de la industria.
Base de este artículo y orientación para la verificación posterior
El contenido de este artículo se generó en función del título de la información proporcionada por el usuario, la hora de ocurrencia del evento y el resumen del evento. Las bases principales incluyen: el título de la noticia «TÜV alemán actualiza la certificación de seguridad de sitios con IA: a partir de 2026 Q4 los sitios independientes deberán pasar por el módulo de auditoría de contenido LLM», la fecha del evento «2026-10-01», así como la información resumida sobre la publicación por parte de TÜV Rheinland Alemania de la nueva versión de la «AI-Driven Website Security Certification V3.2», el añadido de requisitos de auditoría obligatoria, los requisitos de registro de registros, la apertura de API y la organización de la ventana de certificación inicial.
Para este tipo de evento, normalmente todavía es necesario combinar anuncios oficiales posteriores, contenido publicado por la entidad de certificación, documentos de la organización de estándares, información de asociaciones del sector, información de autoridades reguladoras o comerciales y reportajes de medios autorizados para realizar una verificación cruzada continua. Dado que la entrada no proporciona un enlace concreto a la fuente oficial, este artículo no puede contrastar más a fondo la página de anuncio original ni el texto completo del documento oficial; en adelante seguirá siendo necesario prestar atención a la vía de ejecución de la certificación, los requisitos técnicos de apoyo, los cambios en los documentos de licitación, la retroalimentación del lado de compras y la situación real de implementación empresarial.
Artículos relacionados
 ¿Es adecuada una herramienta de creación inteligente de sitios web para crear un sitio web multilingüe?
 Al crear una tienda online independiente con un sistema de creación de sitios web con IA, ¿cómo evaluar la capacidad de exportación de datos?
 ¿Puede un generador de sitios web con IA en japonés crear sitios web multilingües para comercio exterior?
Productos relacionados
 Sistema de marketing y creación inteligente de sitios web SaaS de 易营宝Sistema de marketing y creación inteligente de sitios web SaaS de 易营宝, creación de sitios web sin código impulsada por IA, creación rápida de sitios web multilingües independientes para comercio exterior en 10 minutos, aceleración mediante servidores globales y optimización SEO inteligente con IA, para ayudar a las empresas a conectarse eficazmente con los mercados globales. La combinación perfecta de tecnología y facilidad de uso simplifica al máximo la creación de sitios web para comercio exterior
 Servicios de optimización del sistema de doble motor AI+SEOEl sistema de optimización de doble motor AI+SEO de 易营宝, mediante la extracción inteligente de palabras clave con IA, la generación de contenido y la optimización técnica integral, ayuda a las empresas de comercio exterior a obtener tráfico orgánico de alta calidad y a mejorar significativamente el posicionamiento en buscadores y la tasa de conversión.
 Sistema de marketing publicitario inteligente AI+SEMAI+SEM impulsa la creación inteligente de anuncios, potenciando toda la cadena para un marketing publicitario preciso. El sistema genera automáticamente informes semanales/mensuales, la IA recomienda palabras clave y países de despliegue, monitorea indicadores clave en tiempo real y emite alertas inteligentes, inicia con un clic soluciones de despliegue de alta conversión, ayudando a adquirir clientes rápidamente y mejorar el ROI.
 Sistema de marketing en redes sociales AI+SNSSistema de marketing inteligente para redes sociales Yingyingbao AI+SNS: captura social precisa para la era de las redes sociales. Admite la sincronización de contenido con un solo clic en las principales plataformas, incluidas Facebook y LinkedIn. La reescritura de publicaciones impulsada por IA mejora la localización. El servicio de atención al cliente inteligente 24/7 y el análisis de perfiles de usuarios permiten a las empresas expandirse de manera eficiente a los mercados globales.
 Soluciones de marketing publicitario AI+SEMLas soluciones publicitarias SEM basadas en IA aprovechan la inteligencia artificial para mejorar significativamente la gestión de las campañas SEM. Mediante el uso de la IA para generar informes semanales y mensuales, estas soluciones presentan los datos de las cuentas en múltiples dimensiones, lo que permite una supervisión completa del rendimiento y las tendencias publicitarias. La IA ofrece recomendaciones precisas sobre palabras clave y países objetivo, elabora de forma inteligente textos publicitarios de alta conversión e inicia el despliegue eficiente de campañas con un solo clic, lo que acelera la adquisición de clientes para las empresas. Al mismo tiempo, el sistema supervisa las métricas principales en tiempo real, identifica de forma inteligente las fluctuaciones anormales y emite alertas oportunas, lo que garantiza un rendimiento publicitario estable y altos rendimientos.
 AI+SEO营销解决方案易营宝AI+SEO营销解决方案,通过AI批量写作、智能生成TDK、精准关键词扩词等功能,全面优化网站SEO效果,提升流量与转化率。助力企业构建高效智能网站新生态。
 Servicios de dominioEasyYun ofrece servicios profesionales de dominio, incluyendo consultas inteligentes, registro en un solo paso, protección de marca y gestión de ciclo completo, ayudando a las empresas a construir una imagen de marca digital.
 EasyOperate B2C Marketplace Transfronterizo y Sitio Web IndependienteEl sitio web independiente de comercio transfronterizo B2C de EasyStore es una solución integral de construcción de sitios web inteligentes y comercio electrónico transfronterizo desarrollada de forma independiente por EasyStore Information Technology (Beijing) Co., Ltd. El sistema está diseñado específicamente para pequeñas, medianas y grandes empresas exportadoras, integrando "construcción de sitios web, operación, marketing, publicidad y conversión" en una sola plataforma, ayudando a las empresas a crear rápidamente un sitio web independiente de comercio electrónico transfronterizo y lograr el crecimiento de las ventas globales y la expansión de la marca en el extranjero.
La plataforma admite múltiples idiomas, múltiples monedas y marketing multicanal, incorpora un sistema de traducción inteligente con IA y un sistema de optimización SEO, y es adecuada para mercados principales como el sudeste asiático, Europa y América, América Latina, Oriente Medio, etc., ayudando a las empresas manufactureras chinas a desplegar eficientemente su estrategia de comercio electrónico internacional. B2B2C双模式独立站解决方案易营宝推出的B2B2C双模式独立站解决方案,专为同时开展批发与零售业务的企业打造。平台支持商品价格展示、商品多规格管理、购物车与购物车弹窗、购物车总价计算,以及统一批量询价等功能,帮助企业以更高效、更直观的方式触达B端与C端客户。通过云建站、大数据分析与广告智能投放体系,助力企业打破渠道壁垒,实现国内外市场拓展与品牌价值提升。