I. Definition und Umfang der Compliance-Konfiguration für Außenhandelswebsites
Welche Compliance-Konfigurationen eine Außenhandelswebsite benötigt, bedeutet im Kern, dass ein Unternehmen nachvollziehbare, wählbare und rückverfolgbare Managementmechanismen für Besucherdaten, Website-Inhalte, Marketing-Tracking und Transaktionsregeln einrichtet. Dabei handelt es sich nicht nur um eine einzelne Seite mit einer Datenschutzerklärung, sondern um eine vollständige Prozesskette, die den Besuch, die Anfrage, die Bestellung, das Remarketing und die Kommunikation nach dem Verkauf umfasst.
Für B2B-Exportunternehmen können Name, E-Mail-Adresse, Telefonnummer, Unternehmensname, Beschaffungsbedarf, Aufzeichnungen über heruntergeladene Materialien sowie Inhalte von Online-Chats Informationen darstellen, die sorgfältig verarbeitet werden müssen. Unternehmen sollten den Erhebungszweck, die Aufbewahrungsfrist, den Umfang der Weitergabe an Dritte und die Rechte, die Nutzer ausüben können, klar definieren.
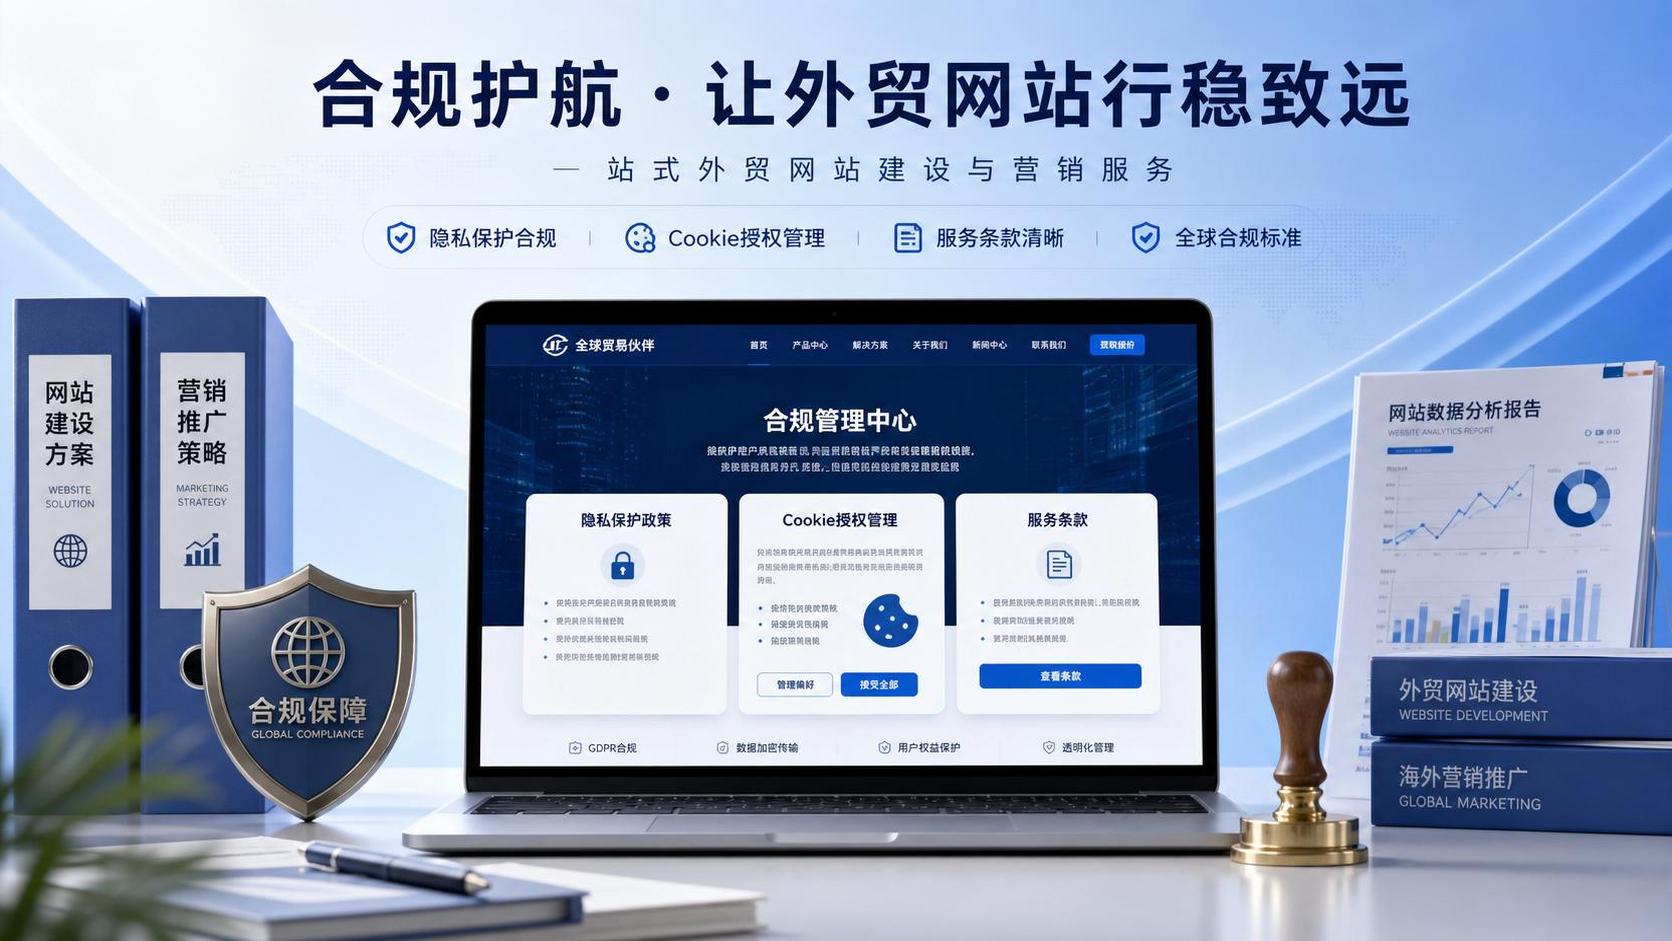
Zur Compliance-Konfiguration gehören außerdem die Offenlegung von Unternehmensangaben, Nutzungsbedingungen, Haftungsausschlüsse, Cookie-Management, verschlüsselte Übertragung, Marketing-Einwilligungen und der Schutz Minderjähriger. Die konkreten Anforderungen variieren je nach Zielmarkt, Geschäftsmodell, tatsächlich erhobenen Datentypen und den eingebundenen Plattformen und dürfen nicht einfach aus Vorlagen übernommen werden.
II. Klassifizierung der Kernkonfigurationen und technische Grundlagen
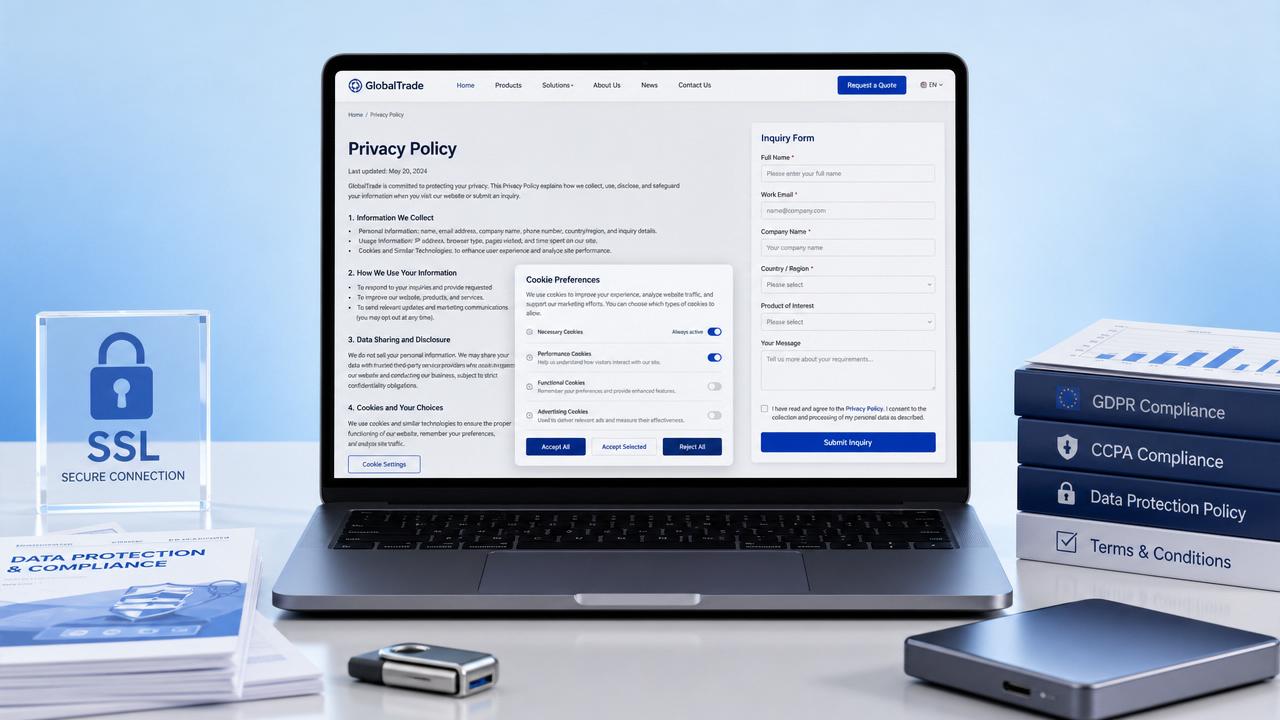
Die Datenschutzerklärung sollte in klarer Sprache den Betreiber, Kontaktmöglichkeiten, Datenkategorien, Verarbeitungszwecke, Rechtsgrundlagen, Speicherverfahren und Kanäle für Nutzeranfragen erläutern. Die Seite sollte über die Fußzeile dauerhaft erreichbar sein und mit den tatsächlich verwendeten Formularfeldern, Kundenservice-Tools, Analysetools und E-Mail-Systemen übereinstimmen.
Der technische Schwerpunkt eines Cookie-Banners besteht darin, zunächst eine wirksame Auswahl einzuholen und erst danach nicht notwendige Tracking-Skripte zu laden. Notwendige Cookies zur Aufrechterhaltung der Anmeldung, des Warenkorbs oder des Sicherheitsschutzes können getrennt von nicht notwendigen Cookies für statistische Analysen, Werbezuordnung oder personalisierte Empfehlungen erläutert werden; zudem müssen Optionen zum Ablehnen und Ändern bereitgestellt werden.
Bei Formulareinwilligungen muss in der Nähe der Schaltfläche zum Absenden über den Verwendungszweck der Daten informiert und ein Link zur Datenschutzerklärung bereitgestellt werden. Wenn E-Mail-Abonnements, der Versand von Angebotswerbung oder die Synchronisierung mit einem Kundenmanagementsystem geplant sind, sollten notwendige Anfragen von optionalen Marketing-Einwilligungen getrennt werden, um voreingestellte Auswahlfelder nicht als Ersatz für eine ausdrückliche Nutzerentscheidung zu verwenden.
III. Konfigurationsprioritäten für verschiedene Geschäftsmodelle
Anfrageorientierte Außenhandelswebsites sollten vorrangig eine Datenschutzerklärung, Cookie-Präferenzverwaltung, Hinweise zu Anfrageformularen, Nutzungsbedingungen, HTTPS-Verschlüsselung und die Offenlegung von Unternehmens-Kontaktinformationen umsetzen. Auf Seiten, die über WhatsApp, E-Mail oder Online-Kundenservice kommunizieren, sollte zudem erläutert werden, dass entsprechende Drittanbieter-Tools möglicherweise an der Datenverarbeitung beteiligt sind.
B2C-grenzüberschreitende Onlineshops müssen zusätzlich zu den oben genannten Grundlagen Angaben zu Preisen und Steuern, Liefergebieten, Rückerstattungen und Rücksendungen, Zahlungsarten, Bestellstornierungen und Regeln zur Beilegung von Verbraucherstreitigkeiten vervollständigen. Beim Verkauf regulierter Produkte sollten je nach Zielmarkt Produktkennzeichnungen, Beschränkungen und entsprechende Risikohinweise ergänzt werden.
Die Risiken von Werbe-Landingpages werden häufig übersehen. Vor der Einbindung von Werbepixeln, Remarketing-Code oder Conversion-Tracking sollte sichergestellt werden, dass die Cookie-Kategorisierung und Einwilligungslogik die entsprechenden Skripte abdecken. Welche Compliance-Konfigurationen eine Außenhandelswebsite benötigt, darf nicht nur auf der Startseite geprüft werden; auch Downloadseiten, Kampagnenseiten und mehrsprachige Seiten sollten einheitlich in die Prüfung einbezogen werden.
IV. Auswahlkriterien für globale Märkte
Bei der Auswahl sollten zunächst die Herkunftsländer der Kunden, die wichtigsten Kanäle zur Kundengewinnung, das Vorliegen von Online-Transaktionen, die Verarbeitung sensibler Informationen sowie die Nutzung von Analyse-, Werbe-, Kundenservice- und Zahlungsdiensten erfasst werden. Je mehr Zielmärkte vorhanden sind, desto wichtiger ist ein System, das flexibel nach Region, Sprache und Cookie-Kategorie konfiguriert werden kann, statt sich auf statische Pop-ups zu verlassen.
Auf technischer Ebene sollte bewertet werden, ob Einwilligungsnachweise, verzögertes Laden von Skripten, Widerruf von Einwilligungen, Versionsaktualisierungen, mehrsprachige Richtlinienseiten, Berechtigungsverwaltung sowie Anfragen zur Datenexportierung und -löschung unterstützt werden. SSL-Zertifikate, Backups, Zugriffsprotokolle, Sicherheitslückenbehebungen und Berechtigungen für Drittanbieter-Konten sind ebenfalls wichtige Bestandteile der Daten-Governance.
Yiyingbao richtet sich an mehrsprachige unabhängige Websites und Überseemarketing-Szenarien und kann responsiven Website-Aufbau, SSL-Zertifikate, Beschleunigung über globale Knotenpunkte, Formulareingänge und den Betrieb von Marketingseiten in einen einheitlichen Workflow integrieren. Unternehmen sollten konkrete Pflichten dennoch entsprechend ihrem eigenen Geschäft und ihren Zielmärkten bestätigen und regelmäßig überprüfen, ob die Konfigurationen mit den tatsächlich eingesetzten Tools übereinstimmen.
V. Geeignete Unternehmen und typische Anwendungsszenarien
Fertigungsbetriebe, OEM- und ODM-Unternehmen, Lieferanten von Maschinen und Anlagen sowie Unternehmen der Chemie- und neuen Energiebranche zielen in der Regel auf die Gewinnung hochwertiger Anfragen ab. Formulare, Musterdownloads, Angebotsanfragen und Online-Kundenservice sind dabei zentrale Kontaktpunkte. Das Compliance-Design sollte die Informationspflichten und Einwilligungsschritte klar sichtbar machen, ohne die Kommunikation mit Einkäufern zu beeinträchtigen.
Grenzüberschreitende Marken und Betreiber von Onlineshops müssen zusätzlich auf die Verknüpfung von Bestelldaten, Zahlungsschnittstellen, Logistikdienstleistern und E-Mail-Automatisierungstools achten. Die Schwerpunkte der einzelnen Märkte bei Verbraucherinformationen, Rückerstattungsregeln und Marketingkommunikation sind nicht vollständig gleich. Ein Sprachwechsel auf der Website sollte daher nicht nur eine Übersetzung sein, sondern auch eine gleichzeitige Überprüfung der Regelungsdarstellung umfassen.
Yiyingbao hat Kunden aus Branchen wie Lasergravurmaschinen, Stahl, Chemie, Schwerlastkraftwagen, Maschinenbau, neue Energien, Landwirtschaft, Medizin und Möbel betreut und zudem Unternehmen wie Haier, Aokema, Shandong Airlines und Xiaoya Group bedient. Diese branchenübergreifenden Erfahrungen zeigen, dass Compliance-Seiten gezielt nach Produkteigenschaften, Besucherregionen und Kundengewinnungsprozessen konfiguriert werden sollten.
VI. Umsetzungsprozess, Wartungszyklen und Qualitätskontrolle
Die Umsetzung kann anhand einer Dateninventur, Regelbestätigung, Seiteneinrichtung, Skript-Konfiguration, geräteübergreifender Tests und einer Überprüfung vor dem Go-live erfolgen. Zunächst sollten alle Formulare, Plug-ins, Analyse-Codes, Werbepixel, Kundenservice-Systeme und E-Mail-Tools aufgeführt werden; anschließend ist zu klären, welche Informationen sie erfassen, wohin diese gesendet werden und wer über Verwaltungsberechtigungen verfügt.
Die Tests vor dem Go-live sollten Desktop- und Mobilgeräte, unterschiedliche Sprachpfade, das Verhalten der Skripte nach Ablehnung von Cookies, die Anzeige von Formularhinweisen, die Erreichbarkeit von Richtlinienlinks und Widerrufsoptionen abdecken. Insbesondere sollte vermieden werden, dass Statistik- oder Werbecodes bereits nicht notwendige Cookies setzen, bevor der Nutzer eine Auswahl getroffen hat.
Es wird empfohlen, mindestens einmal jährlich eine umfassende Überprüfung durchzuführen; bei der Hinzufügung von Websites für neue Länder, Werbeplattformen, Zahlungsdiensten, Online-Kundenservice, Datenfeldern oder E-Mail-Automatisierungsprozessen sollte ebenfalls gleichzeitig eine Überprüfung erfolgen. Nach einer Überarbeitung der Website müssen auch alte Seiten, zwischengespeicherte Seiten und eingebettete Formulare geprüft werden, um Abweichungen zwischen Richtlinien und tatsächlicher Praxis zu vermeiden.
VII. Gesamtbetriebskosten und zukünftige Entwicklungstrends
Die Gesamtbetriebskosten für Compliance umfassen nicht nur die Kosten für Richtlinientexte und Plug-ins, sondern auch mehrsprachige Wartung, technische Integration, Server und Sicherheit, Teilschulungen, die Prüfung von Drittanbieter-Tools sowie spätere Aktualisierungen. Für Exportunternehmen sind die späteren Anpassungskosten bei einer einmaligen kostengünstigen Implementierung, die sich nicht an neue Märkte oder Marketing-Tools anpassen lässt, oft höher.
Bei der Bewertung des Return on Investment sollten zugleich die Rate gültiger Formularübermittlungen, die Nutzbarkeit der Werbezuordnung, die Ablehnungsrate, die Effizienz bei der Bearbeitung von Datenanfragen, die Seitenladeleistung und die Qualität der Vertriebsleads beobachtet werden. Ein angemessenes Einwilligungsdesign bedeutet nicht einfach mehr Pop-ups, sondern schafft ein nachhaltiges Gleichgewicht zwischen informierter Entscheidung und Conversion-Erlebnis.
Künftig wird bei den erforderlichen Compliance-Konfigurationen für Außenhandelswebsites stärker auf eine regionsabhängige dynamische Anzeige, First-Party-Datenmanagement, serverseitiges Tracking, Governance von KI-Inhalten und überprüfbare Einwilligungsnachweise Wert gelegt werden. Die Wahl eines Dienstleistungssystems, das seine Fähigkeiten beim Website-Aufbau, Marketing und Datenmanagement kontinuierlich weiterentwickeln kann, hilft Unternehmen dabei, die Kosten für wiederholte Implementierungen bei der Erschließung neuer Märkte zu senken.
 Welche Compliance-Konfigurationen benötigt eine Außenhandelswebsite? Analyse von Datenschutzrichtlinie, Cookie und SSLWelche Compliance-Konfigurationen benötigt eine Außenhandelswebsite? Dieser Artikel behandelt Datenschutzrichtlinie, Cookie-Banner, SSL-Zertifikat, Formulardaten, Drittanbieter-Plugins und Sicherheitswartung und fasst eine obligatorische Checkliste vor dem Go-live zusammen, um exportorientierten Unternehmen zu helfen, Compliance-Risiken zu reduzieren und die Vertrauenswürdigkeit der Website sowie die Conversion von Anfragen zu steigern.
 Welche Compliance-Konfigurationen benötigt eine Außenhandelswebsite? Eine verständliche Erläuterung zu Datenschutzrichtlinie, Cookie und Daten-ComplianceWelche Compliance-Konfigurationen benötigt eine Außenhandelswebsite? Dieser Artikel behandelt umfassend Datenschutzrichtlinie, Cookie-Popup, Formular-Einwilligung, grenzüberschreitende Daten und mehrsprachige Synchronisierung, damit Sie Risiken schnell prüfen und das Vertrauen im Ausland sowie die Anfrage-Konversionsrate steigern können.
 Welche Compliance-Einstellungen benötigt eine Auslands-Handelswebsite? Datenschutz, Cookie und Formular-Einwilligung auf einen BlickWelche Compliance-Einstellungen benötigt eine Auslands-Handelswebsite? Dieser Artikel erklärt Datenschutzrichtlinie, Cookie-Hinweis, Formular-Einwilligung und wichtige Aspekte der Datennachverfolgung auf einen Blick, damit Unternehmen Auslandsmarketing, SEO-Conversions und Compliance-Sicherheit besser in Einklang bringen und den Verlust von Anfragen sowie Einschränkungen bei der Ausspielung vermeiden können.
 Welche Compliance-Einstellungen benötigt eine Außenhandelswebsite? Wo sollten Datenschutzrichtlinie, Cookies und Nutzungsbedingungen platziert werdenWelche Compliance-Einstellungen benötigt eine Außenhandelswebsite? Dieser Beitrag konzentriert sich auf die richtige Platzierung von Datenschutzrichtlinie, Cookie-Erklärung und Nutzungsbedingungen, analysiert wichtige Details wie Formular-Einwilligung, Skriptverwaltung und mehrsprachige Aktualisierungen und hilft Unternehmen, die Erfolgsquote von Anzeigenprüfungen, SEO-Leistung und Anfrage-Konversionsrate zu verbessern.