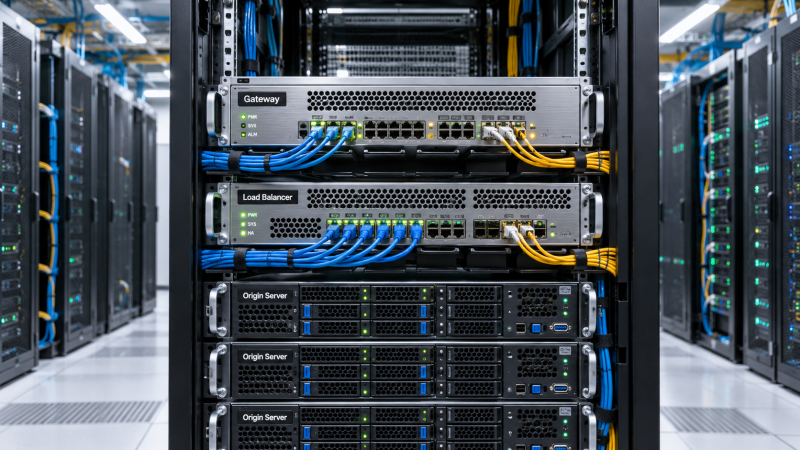
HTTPS 규정 준수 설정에서 구형 TLS를 비활성화하면서 웹사이트의 고객 유치와 거래에 영향을 주지 않으려면 어떻게 해야 할까요? 이 글에서는 Nginx, Apache 및 CDN의 프로토콜 설정을 자세히 설명하고, TLS 1.0과 TLS 1.1을 비활성화하고 TLS 1.2를 유지하며 필요에 따라 TLS 1.3을 활성화하는 방법을 안내합니다. 공용 인터넷 진입점, 원본 서버 연결 경로 및 핸드셰이크 검증을 다룹니다. 설정 요점과 호환성 점검 방법을 확인하여 보안 위험을 낮추고 문의, 결제 및 마케팅 데이터 전송 경로를 보호하세요.